
Waarom veiligheid van je website ineens nieuws is — en wat je eraan kunt doen
Wat betekenen PHP-lekken voor jouw website? Ontdek wie de beveiligingsupdates regelt en wat je zelf kunt doen.
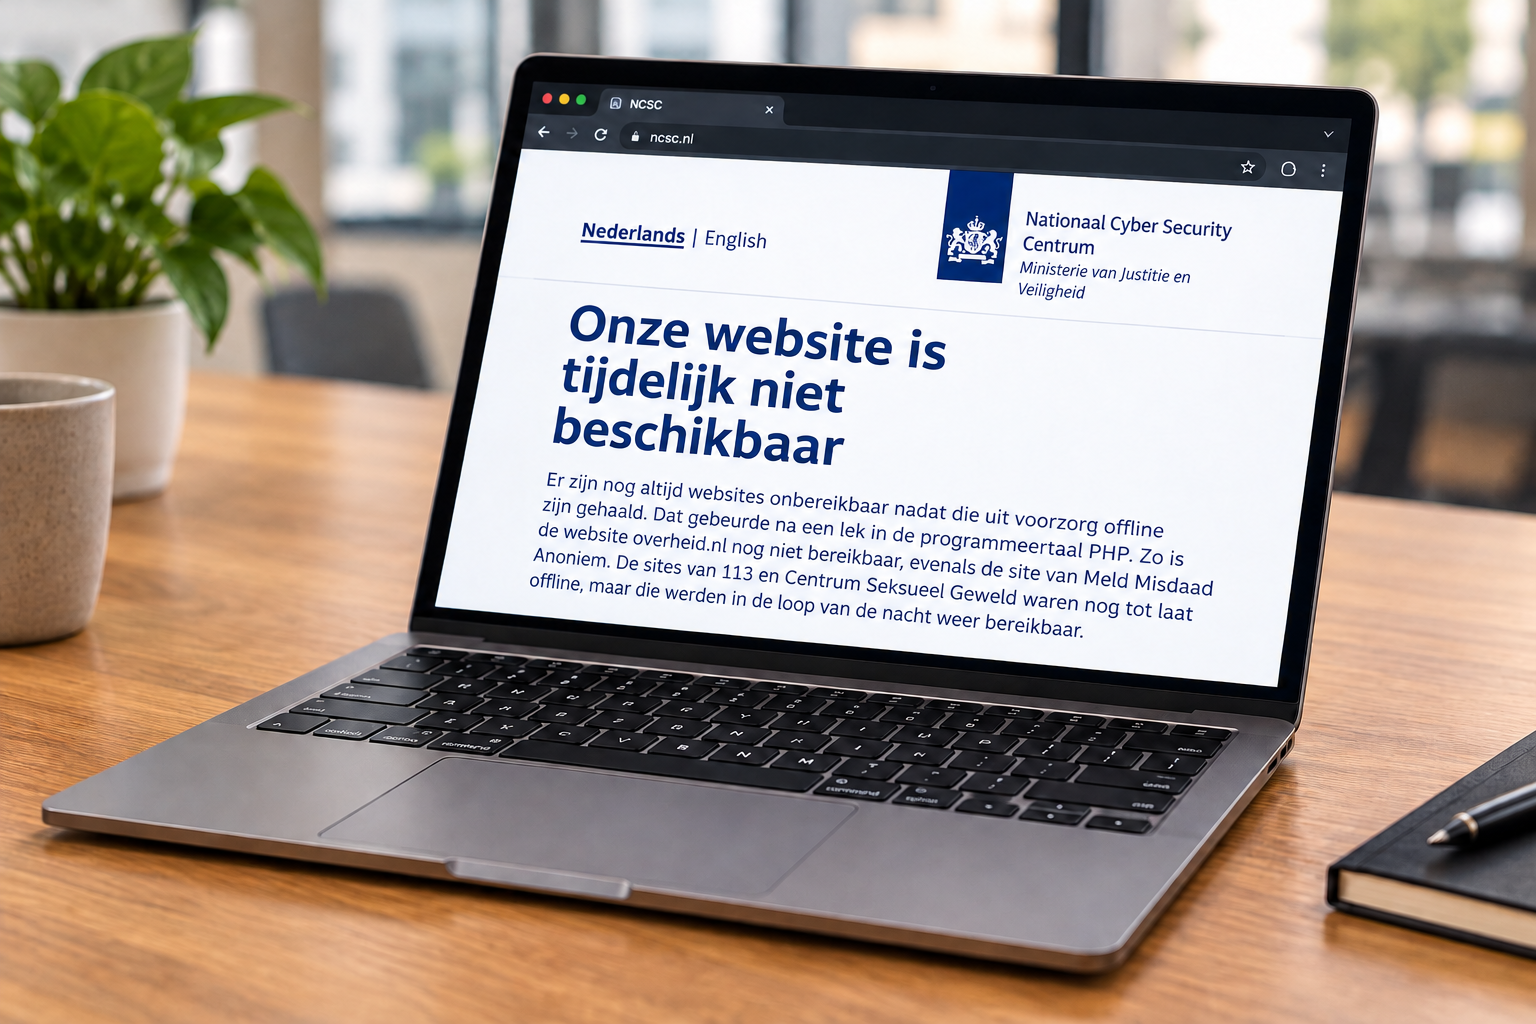
Dinsdag 21 oktober — maakte het Nationaal Cyber Security Centrum (NCSC) ernstig nieuws bekend: er zijn twee kritieke kwetsbaarheden gevonden in PHP, de programmeertaal die achter miljoenen websites draait. Denk aan WordPress-sites, webshops en maatwerk-applicaties. De ernst scoort zelfs 9,2 op een schaal van 10, en er circuleert al publieke code waarmee de lekken mogelijk zijn te misbruiken.
Even vertaald naar gewoon Nederlands: wat vandaag op het nieuws klinkt als ver-van-je-bedshow, kan zomaar óók over jouw website gaan.
Wat is er precies aan de hand?
PHP is de motor áchter heel veel websites. Het zorgt ervoor dat mensen kunnen inloggen, dat betalingen worden verwerkt en dat formulieren hun werk doen. Nu blijkt dat vrijwel alle PHP-versies vanaf versie 5 — dat is 2004! — vatbaar zijn voor twee ernstige lekken. Via een simpel verzoek van buitenaf kan een kwaadwillende mogelijk code op je server uitvoeren. Dat heet Remote Code Execution, en het is zo'n beetje het ergste wat een website kan overkomen.
PHP brengt vanmiddag om 16:00 uur een patch uit, en het advies van het NCSC is glashelder: patch zo snel mogelijk. Tot die tijd is elk systeem met PHP dat vanaf het internet bereikbaar is, vermoedelijk kwetsbaar. Zelfs de NCSC heeft uit voorzorg zijn eigen website tijdelijk offline gehaald — dat zegt genoeg over de ernst.
Betekent dit nu iets voor mij?
Dat hangt volledig af van hoe je website is gebouwd:
Draait je site op WordPress, Joomla, Drupal of een ander CMS op een eigen hostingpakket? Dan draait er vrijwel zeker PHP onder de motorkap. En dan ben je waarschijnlijk aangewezen op je hostingpartij of op updates van het CMS zelf. Bel of mail ze vandaag nog: "Draait mijn site op PHP, en wanneer komt de patch?" Een snelle vraag kan een hoop ellende schelen.
Heb je een website via een modern platform zoals Duda? Dan is het nieuws minder direct voor jou. En dat is precies waarom ik hier wat langer bij stil wil staan.
Het verschil: wie zit er achter het stuur?
Veel ondernemers weten niet dat een website eigenlijk een soort auto is: hij rijdt lekker, maar iemand moet hem onderhouden. Bij een klassieke PHP-website ben jij — of je hoster — die monteur. Elke update, elk thema, elke plugin moet in de gaten worden gehouden. Vergeet je dat, dan stapelen de risico's zich op. Vandaag laat het nieuws zien hoe serieus dat kan worden.
Bij Duda ligt dat anders. Duda is een volledig beheerd platform: de hele infrastructuur draait centraal en wordt continu gemonitord en automatisch geüpdatet. Concreet betekent dat:
Je hoeft zelf niets te patchen. Beveiligingsupdates worden op platformniveau door Duda afgehandeld — niet per website, maar voor alles tegelijk.
Hosting op AWS. Alle Duda-websites draaien op Amazon Web Services, een van de meest beveiligde en betrouwbaarste cloudomgevingen ter wereld.
Beveiliging zit ingebouwd. SSL-certificaten, DDoS-bescherming, encryptie van data en ISO 27001-certificering horen er standaard bij — geen losse plugins die je zelf moet installeren én bijwerken.
Geen third-party plugins-risico. Bij WordPress hangt een groot deel van je veiligheid af van plugins van externe makers. Eén verouderde plugin en de deur staat op een kier. Duda werkt met geïntegreerde functionaliteit die centraal wordt beveiligd.
Automatische backups en hoge uptime. Mocht er ooit iets gebeuren, dan staat er een recente versie klaar.
Bij dagelijks nieuws als dat van vandaag is het grootste voordeel misschien wel dit: gemoedsrust. Geen haastig telefoontje naar je hoster, geen paniekerige updates op een dinsdagmiddag. Het platform lost het op, terwijl jij gewoon doorwerkt aan je klanten.
Wat kun je vandaag doen?
Check met welke software je website draait. Onzeker? Vraag het degene die je website heeft gebouwd of beheert.
Draai je op PHP (bijvoorbeeld via WordPress)? Neem vandaag contact op met je hostingpartij en vraag wanneer de patch van 16:00 uur wordt doorgevoerd.
Overweeg kritisch wie de vuile klussen doet. Hoeveel tijd (en geld) besteed je jaarlijks aan updates, onderhoud en het oplossen van problemen? Een beheerd platform neemt dat werk structureel uit handen.
Denk na over de toekomst. Kwetsbaarheden als die van vandaag komen vaker terug. De vraag is niet of het weer gebeurt, maar wie er dan voor jóuw website klaarstaat.
Tot slot
Nieuws als dit voelt misschien ongemakkelijk, maar het is vooral een bruikbare reality check: een website is geen eenmalige aankoop, maar iets dat zorg verdient. De belangrijkste vraag is niet hoe je die zorg regelt, maar wie dat voor je doet — jijzelf, je hoster, of een platform dat het standaard meeneemt.
Loop je erover na te denken, of twijfel je of jouw huidige site hier goed tegen bestand is? Ik denk graag met je mee. Neem gerust contact op — een kort gesprek kost niets en scheelt mogelijk een hoop kopzorgen.
Dit artikel is gebaseerd op het nieuwsbericht van de Rijksoverheid (21 oktober 2026) en informatie van Duda over hun beveiliging en infrastructuur. Bronnen: Rijksoverheid.nl · Duda — Security · Duda vs. WordPress